









| 携程隐私泄露门启示:酒店服务更易出信息漏洞 |
| 时间: 2014/3/25 16:43:28 点击: 1637 |
服务器权限,并以此盗取用户敏感数据信息。
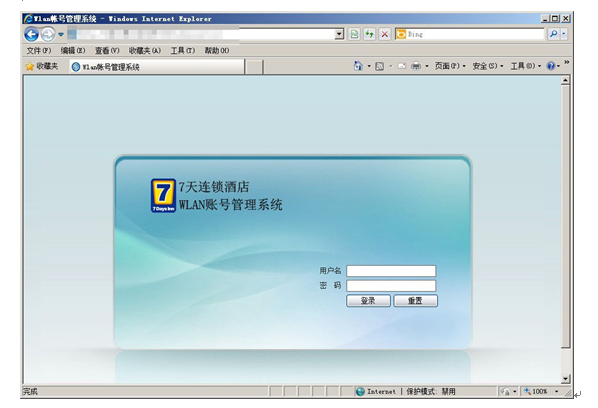 7天WLAN账号系统截图(腾讯科技配图) 以7天连锁酒店WLAN账号管理系统为例,安全专家对该系统分析过程中,发现该系统应用Struts2框架。而Structs2框架在曾被公布存在严重的远程命令执行和重定向漏洞。 安全专家选择一个URL地址进行Struts2漏洞测试。根据已公布漏洞利用方法,尝试进行远程命令执行漏洞的利用,尝试执行命令whoami,即尝试获取当前用户的用户名信息。 安全专家再构造URL地址。该URL的作用是:如果目标系统存在Structs2远程命令执行漏洞,则系统会执行我们预设的whoami命令,并将命令执行的结果信息反馈给安全专家。 在浏览器中提交该URL信息后,安全专家发现可以获取当前用户名信息,也就证明该系统存在严重的Structs2远程命令执行漏洞。 通过进一步的信息获取,获取到与服务器环境有关的一些信息如下表所示。 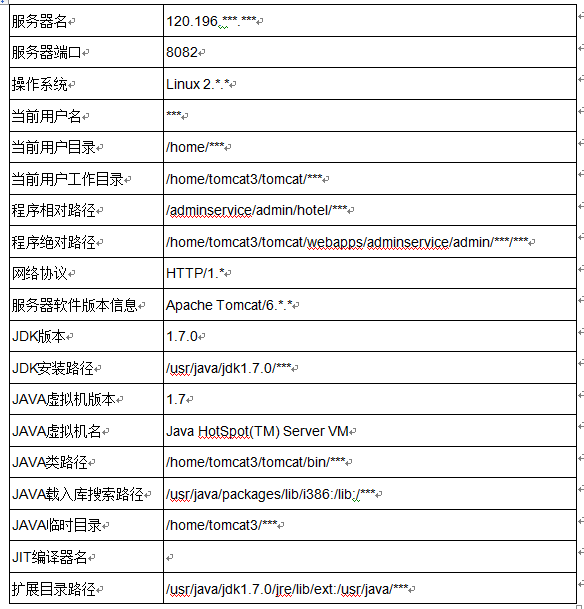 在真实的入侵事件中,黑客目标不是获取服务器相关信息,而是获取与用户相关敏感数据信息。安全专家首先就是利用漏洞获取Webshell。关于Struts2框架获取Webshell的方法已经有成熟的利用方式,仅需要通过远程命令执行漏洞写入文件即可实现。 通过Webshell中的文件查看功能,安全专家找到数据库连接信息,并在该信息基础上获取目标数据库中黑客比较感兴趣的数据库表及用户的敏感数据信息。 安全专家指出,通过上述针对7天连锁酒店网络系统安全漏洞分析,在酒店众多网络系统中,如果一个系统存在安全问题,就可能导致与酒店相关用户的敏感数据信息泄露,从而引发公众关于“开房”的恐慌,而这也恰好验证网络安全的木桶原理。 在对其他连锁酒店网络系统的安全分析中,这些酒店网络中几乎都存在这种安全风险,这都将导致用户的敏感数据信息及个人隐私的外泄,对用户的影响和危害及其巨大。 另一位安全专家就对腾讯科技表示,企业,尤其是国内互联网企业,在安全方面投入很少,一般都把精力花费在发展用户上,没人重视信息安全问题,除非出问题后才会想起来。
|
|
上一篇: 美国首次公诉APP盗版案 嫌犯非法获利70万美元 下一篇: 未发现残骸 马方如何断定MH370坠毁? |

联系地址:广州市中山大道89号国家软件产业基地天河软件园华景园区12S-05 邮编:510630
版权所有 (C) 2003-2011 www.macroblue.net 网站ICP备案号:粤ICP备05020325号-8